Caso: microsegmentación IT-OT contuvo un ataque real
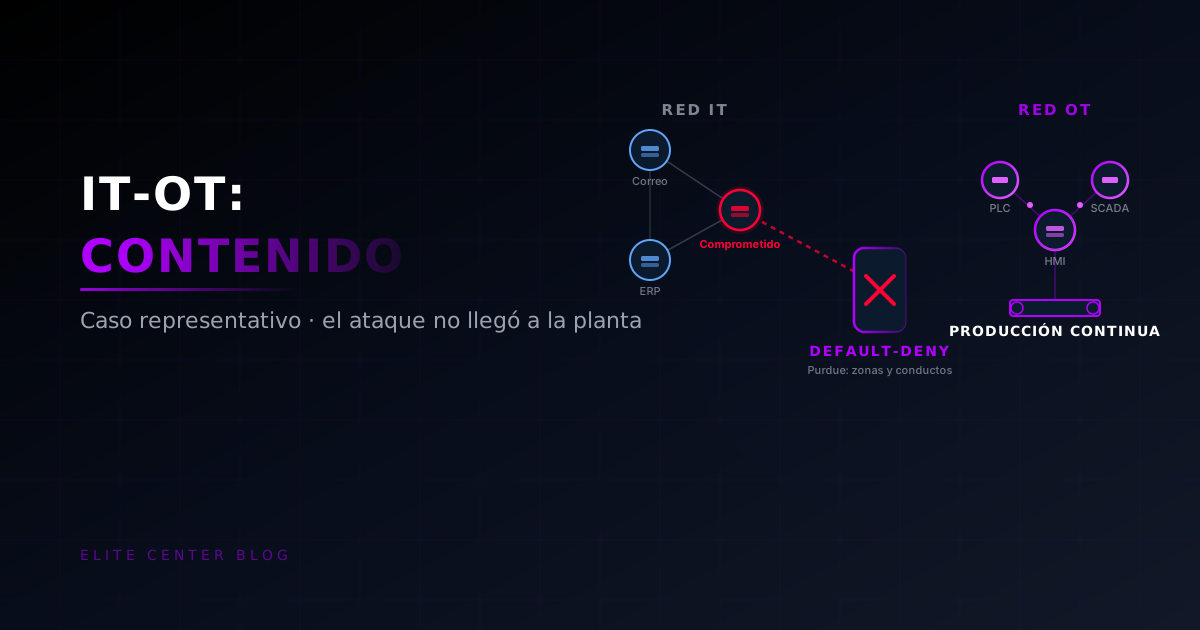
TL;DR. Este es un escenario representativo, no un cliente real: compone patrones que Elite Center observa en proyectos de segmentación IT-OT en la industria chilena, sin nombres ni cifras de una empresa específica. Un atacante compromete un equipo en la red corporativa de una empresa industrial mediana y, al intentar moverse hacia la planta, choca contra una microsegmentación default-deny alineada al Purdue Model. El atacante nunca llega a un PLC ni a un SCADA. La producción no se detiene.
Puntos clave
- Escenario representativo: compone patrones de proyectos reales, sin nombrar una empresa específica.
- Solo 35% de las organizaciones implementó microsegmentación real, aunque más del 90% ya segmenta de alguna forma (Akamai, 2025).
- La política default-deny en la DMZ industrial contuvo el ataque en la zona IT: nunca alcanzó los controladores de planta.
- Sin esa contención, el precedente real es Codelco Gabriela Mistral: 72 horas de flota autónoma paralizada (Reporte Minero, 2023).
¿Por qué este es un escenario representativo, no un caso real?
No existe todavía un cliente real autorizado para publicar este incidente con nombre y cifras propias. Solo el 35% de las organizaciones ha implementado microsegmentación real, aunque más del 90% ya segmenta de alguna forma, según el Akamai Microsegmentation Impact Study 2025. Ese vacío hace que este patrón sea representativo, no una excepción aislada.
La honestidad editorial no está en inventar cifras, sino en etiquetarlas con claridad. Este artículo compone un escenario a partir de decisiones que se repiten en proyectos de segmentación IT-OT en Chile: red plana histórica, PLC sin capacidad de agente y política default-deny en la frontera entre IT y OT. Cada estadística citada proviene de fuentes públicas, no del resultado de una empresa nombrada.
¿Cuál era el contexto de la empresa antes del ataque?
La empresa tipo de este escenario es una industrial mediana, con una planta y una red OT que controla chancadores, correas y sistemas de bombeo. Como explica nuestro análisis de ciberseguridad OT en minería chilena, el punto de partida más común no cumple estándares básicos: según la CCMIN, eso ocurre en el 97% de los sistemas mineros chilenos. La diferencia fue cerrar esa brecha antes del incidente, no después, con el Purdue Model de NIST SP 800-82 Rev. 3:
| Nivel Purdue | Qué controla | Acceso desde IT |
|---|---|---|
| 0-1 | Sensores y PLC (piso de planta) | Nunca directo |
| 2 | SCADA y HMI | Nunca directo |
| 3.5 | DMZ industrial | Punto único de intercambio autorizado |
| 4-5 | IT corporativo (ERP, correo) | Red de origen del atacante |
Como el PLC y el SCADA no aceptaban agentes de software, la política se implementó en firewalls industriales, no en los controladores. Mapear el tráfico OT real toma semanas y exige monitoreo pasivo con protocolos como Modbus u OPC UA.
¿Qué ocurrió cuando el atacante entró por la red IT?
Un correo de phishing comprometió las credenciales de un usuario en la red corporativa, el patrón más común de acceso inicial. Chile registra 1.706 ciberataques semanales por organización, según Check Point Research, y el correo sigue siendo la puerta más barata para un atacante.
Con esa credencial, el atacante buscó escalar y moverse lateralmente hacia sistemas de mayor valor, como hace cualquier operador de ransomware moderno. El CrowdStrike 2026 Global Threat Report mide el tiempo de breakout: el intervalo entre el acceso inicial y el primer movimiento lateral. Ese promedio cayó a 29 minutos en 2025, con el caso más rápido en apenas 27 segundos. El atacante intentó justo eso: saltar desde la oficina hacia la planta, buscando un camino hacia el SCADA, en minutos.
¿Cómo contuvo la microsegmentación el movimiento hacia OT?
La contención ocurrió en el conducto entre la red IT y la DMZ industrial: una regla default-deny bloqueó cada intento de conexión no autorizada. El atacante tenía credenciales válidas, pero ningún conducto le permitía abrir tráfico SMB o RDP hacia el nivel 2 de control. La segmentación no depende de reconocer al atacante, depende de que la ruta no exista.
Esta arquitectura sigue una tendencia de la industria: Gartner estima que para 2026 el 60% de las empresas con estrategia Zero Trust usará más de una forma de microsegmentación, frente a menos del 5% en 2023. La familia ISA/IEC 62443 define esta lógica de zonas y conductos, con niveles de seguridad SL1 a SL4 según la criticidad de cada zona.
Lo contraintuitivo: la contención no exigió detectar nada en tiempo real. El firewall industrial no identificó “un ataque”, simplemente negó tráfico que nunca estuvo en la lista blanca. Esa es la ventaja frente a herramientas que dependen de reconocer una firma o un comportamiento anómalo primero.
¿Qué habría pasado sin la microsegmentación?
Sin esa contención, el tráfico malicioso habría llegado directo al nivel de control, un escenario que Sudamérica vive con frecuencia: el 20,4% de las computadoras ICS de la región tuvo objetos maliciosos bloqueados en el cuarto trimestre de 2025, según Kaspersky ICS CERT. No es una hipótesis, es una cifra que ya ocurre.
El precedente real es Codelco: el 15 de noviembre de 2023, un ciberataque paralizó cerca de 72 horas la flota de camiones autónomos Komatsu en División Gabriela Mistral, según Reporte Minero. Es un hecho público, no parte del escenario representativo, y confirma lo que el 97% de sistemas mineros sin estándares básicos hace probable: sin segmentación real, un incidente que empieza en un correo termina deteniendo la planta.
¿Qué lecciones aplican a otras empresas industriales en Chile?
La lección más repetible es que la contención no dependió de reaccionar rápido, dependió de una arquitectura diseñada para que el atacante no tuviera ruta. Eso es justo lo que explica en profundidad nuestra guía sobre microsegmentación y movimiento lateral: mapear tráfico primero, diseñar política default-deny después, y activar el bloqueo por fases sin frenar producción.
La segunda lección es que el plan de continuidad de IT no basta para OT. Como detalla nuestro análisis de ciberresiliencia OT versus IT, recuperar un servidor de archivos y recuperar un PLC son procesos distintos, con RTO y validaciones físicas que no se parecen. Para entender por qué la ciberseguridad corporativa no protege por sí sola una planta minera, revisa también nuestro análisis de ciberseguridad OT en minería chilena.
Conclusión: la contención evita el peor escenario
Este escenario no reemplaza el resultado de una empresa real con nombre. Sí resume un patrón verificable: cuando la microsegmentación IT-OT sigue el Purdue Model con política default-deny, un ataque que compromete la red corporativa no llega a la planta. Si tu empresa todavía opera con una red IT y OT plana, ese es el primer riesgo que vale la pena cerrar. El equipo de infraestructura de Elite Center puede ayudarte a dimensionar esa segmentación sin detener tu operación.
Este caso comparte familia editorial con nuestro caso de continuidad ante ransomware con backup inmutable: ambos muestran que la arquitectura decidida antes del incidente, no la reacción durante él, es lo que determina si la producción se detiene.
Preguntas frecuentes sobre microsegmentación IT-OT
¿Por qué este caso no nombra a una empresa real?
Porque no existe todavía un cliente real autorizado para publicar este incidente con nombre y cifras propias. Es un escenario representativo, construido a partir de patrones recurrentes en proyectos de segmentación IT-OT que Elite Center observa en la industria chilena. Las estadísticas citadas provienen de fuentes públicas como Akamai, Kaspersky ICS CERT y la CCMIN, no del resultado exacto de una empresa nombrada.
¿Qué es el Purdue Model y por qué contuvo el ataque?
El Purdue Model organiza una planta industrial en niveles, de los sensores y PLC hasta el IT corporativo, separados por zonas y conductos con una DMZ industrial intermedia. Contuvo el ataque porque cada conducto aplica una política default-deny: solo el tráfico autorizado cruza de un nivel a otro. El atacante dominaba la red corporativa, pero ninguna regla le permitía abrir una conexión hacia el nivel de control de planta.
¿Por qué la segmentación OT es network-based y no agent-based?
Porque los PLC, RTU y HMI de una planta industrial no soportan un agente de software: corren firmware cerrado, sistemas legacy o no tienen capacidad de cómputo para ello. La microsegmentación network-based aplica la política en firewalls industriales y en la capa de red, sin tocar el controlador. Es el único enfoque viable para equipamiento OT que un cambio mal planificado puede detener o dañar.
¿Qué pasó realmente en Codelco División Gabriela Mistral en 2023?
El 15 de noviembre de 2023 un ciberataque paralizó cerca de 72 horas la flota de camiones autónomos Komatsu en División Gabriela Mistral, según Reporte Minero. Es un hecho público real, no parte de este escenario representativo, y se cita aquí como el ejemplo documentado de lo que ocurre cuando un ataque sí alcanza la operación física de una planta minera chilena.
⚡ ¿Necesitas infraestructura para tu empresa?